ソリューション概要
金融サービス事業者のシステムに接続するモバイル画面を開発します。取引ルールや規制に関わる判断は事業者が担い、技術・コンプライアンス担当者と開発範囲を確認します。
課題
開発範囲を決める前に確認すること:
- アプリで実行できる操作と事業者の承認が必要な操作は何か。
- 失敗、遅延、重複リクエストをどう扱うか。
- 共有端末や紛失した端末にどの情報を表示してよいか。
開発の進め方
- フローと責任範囲を合意: ログイン、口座情報、対応する操作を、事業者のAPI仕様と照らして整理します。
- 検証環境で試作: テストデータを使い、確認画面、エラーからの復帰、セッション管理を関係者と確認します。
- 段階公開の前に検証: セキュリティレビューの担当、公開条件、監視、切り戻しを事業者と合意します。
ソリューションの設計
業務フローからシステム設計へ
- モバイルUX
- API連携
- セッション管理
開発体制
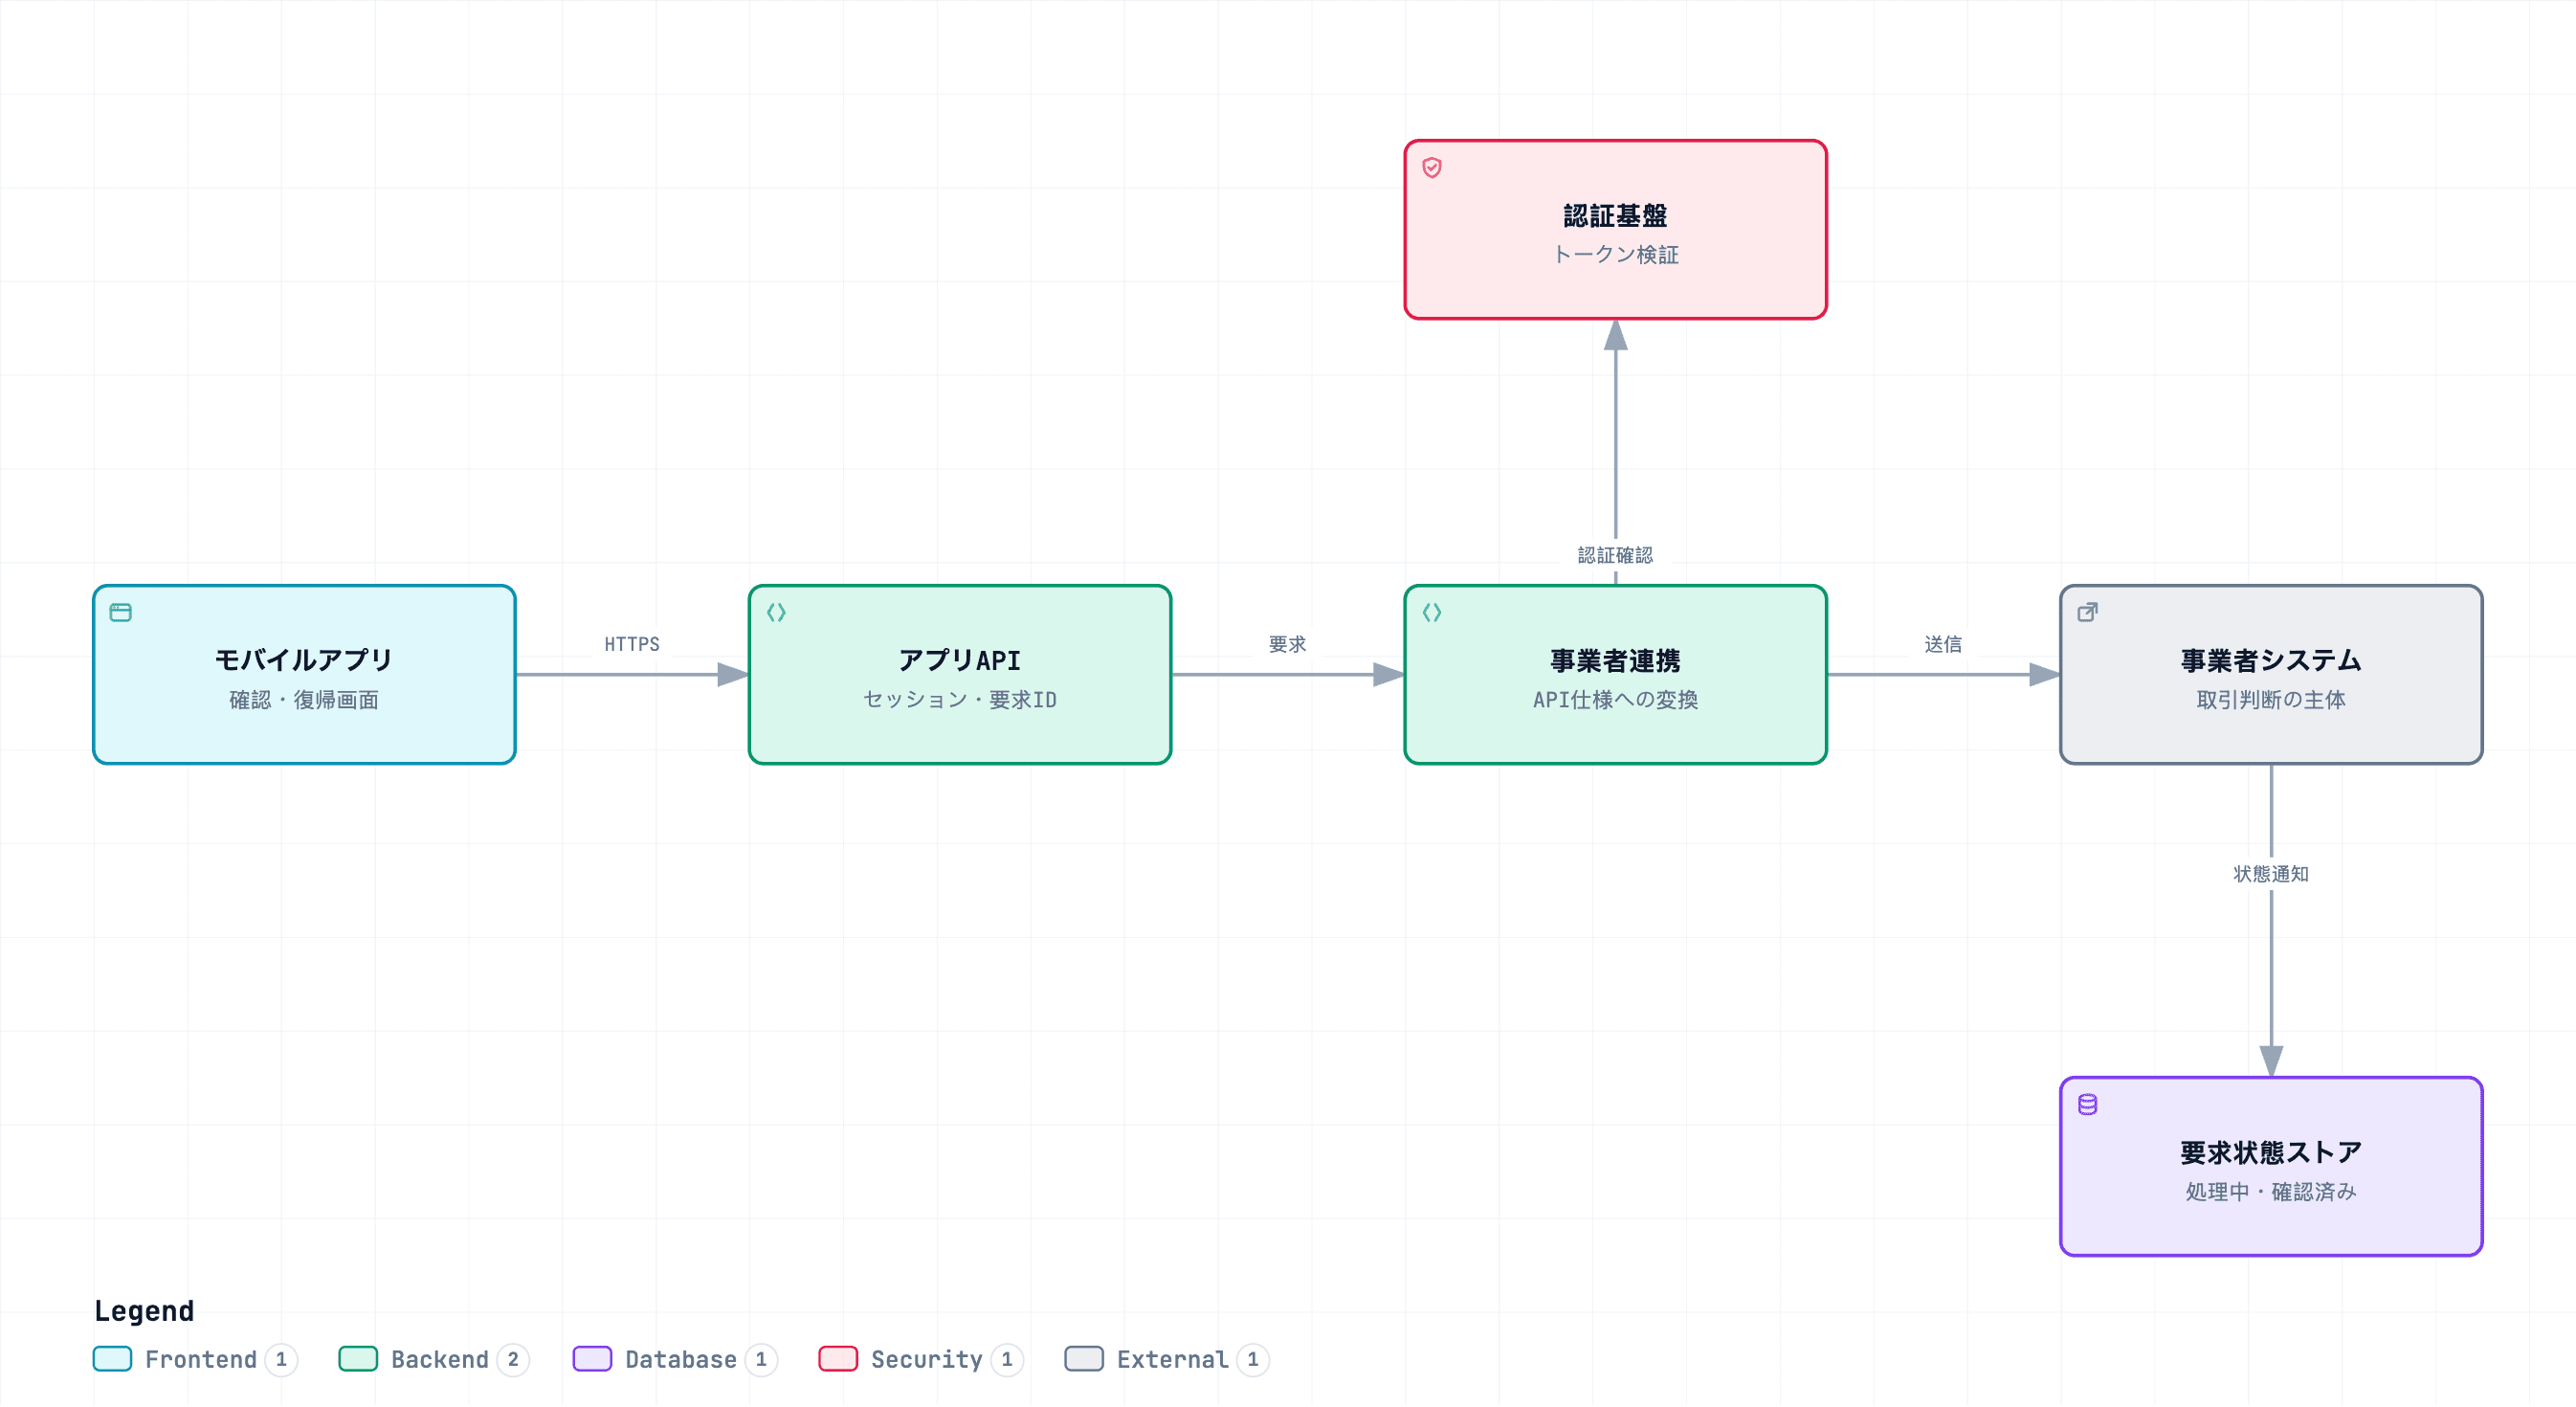
アプリケーション開発:事業者の検証環境で接続
お客様の役割と業務の確認
事業者の製品責任者が対象の操作を定義します。セキュリティ・コンプライアンス担当が適用要件を確認し、取引の動作と公開条件を承認します。
BCTの実装・検証の分担
BAが事業者と業務ルールをAPI操作に対応付けます。開発がモバイル画面と復帰処理を実装し、QAが重複送信、セッション期限、機密情報の露出を検証します。
確認の節目と対象範囲
要件とテストの対応を記録し、公開前に事業者と未解決事項を確認します。適用される規制要件と公開に必要な承認は、事業者と確認します。
設計のポイント
取引の判断は事業者側に残します。要求IDと処理中の状態を明示し、応答途絶を取引失敗と決めつけたり、自動的に重複送信したりしない設計です。
成果物
開発範囲の合意時に成果物を定め、以下の検収・評価項目と合わせて確認します。
- 確認・処理中・復帰画面を含む操作プロトタイプ
- 事業者APIの対応表と検証環境への接続
- 重複要求・セッション期限・通信切断のテスト結果
検収・評価の観点
- 重複送信と通信切断のケースを検証します。
- 機密データがログや意図しない画面に出ないことを確認します。
- 本番操作を有効にする前に事業者の検収を受けます。